


Notícias de IA e infraestrutura
Filtrar por tipo: Todos68
- há 2 dias x.com
Autor afirma que tokens bearer de curta duração exigem proof of possession
O post argumenta que tokens bearer OIDC com expiração de 15 minutos não impedem invasões e que proof of possession, como a vinculação via TLS, é a solução real. O autor também prevê o fim do OIDC em breve.
- há 2 dias x.com
Raízes de CA privadas podem emitir certificados sem log de transparência
O post afirma que raízes de inspeção TLS instaladas em notebooks corporativos podem emitir certificados para qualquer domínio sem aparecer em logs de transparência, uma lacuna de confiança que exige monitoramento local.
- há 17 dias github.com
Coleção sobre segurança e exploração do kernel Linux recebe atualizações de janeiro e fevereiro
A coleção sobre exploração do kernel Linux foi atualizada com links de janeiro e fevereiro sobre segurança do kernel. Para equipes de infraestrutura, o material aponta a necessidade de acompanhar esse tema de forma sistemática.
- há 17 dias x.com
Vetores de prompt injection: como testar e reforçar sistemas de IA
O post reúne vetores e estratégias de prompt injection com exemplos, úteis para avaliar e reforçar a segurança de aplicações com modelos de linguagem.
- há 17 dias microsoft.com
Aplicações colaborativas com operações verificáveis
Projeto da Microsoft Research explora uma arquitetura para aplicações colaborativas com dados criptografados e operações verificáveis criptograficamente.
- há 17 dias youtube.com
Bloqueadores ultrassônicos: limites para a privacidade
Publicada em 3 de março de 2026, a análise questiona alegações sobre um bloqueador portátil de áudio e aponta fatores que podem limitar a detecção e o alcance do dispositivo.
- há 17 dias x.com
Bootloaders: como avaliar riscos e defesas
Artigo publicado em 5 de junho de 2026 aborda superfícies de ataque, detecção de vulnerabilidades e defesas em firmware, sistemas operacionais e bootloaders monolíticos.
- há 17 dias github.com
CAI: framework de IA para operações de segurança
Publicado em 7 de junho de 2026, o material apresenta o CAI, framework open source para operações de cibersegurança com workflows multiagente, automação de CTF e pesquisa de vulnerabilidades.
Campo de 176 bits do GPS pode expor metadados operacionais
Publicação de 4 de junho de 2026 relata payloads de alta entropia em um campo público da navegação GPS, mas não comprova que ele seja um canal criptografado de controle ou distribuição de chaves.
- há 17 dias huggingface.co
Como avaliar modelos de linguagem na análise de vulnerabilidades
Publicado em 9 de fevereiro de 2026, o repositório apresenta um modelo de raciocínio que busca vulnerabilidades em código analisando fluxos de dados e de controle.
- há 17 dias sbytec.com
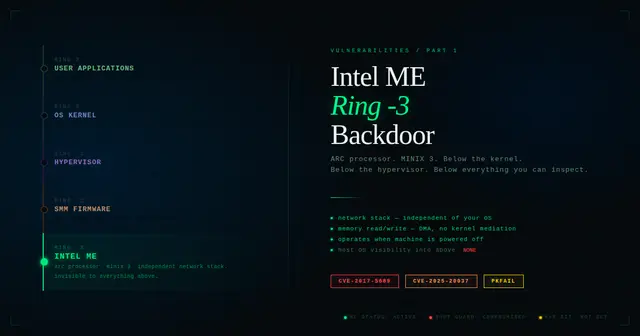
Como estruturar a detecção de riscos no Intel Management Engine
O artigo, publicado em 24 de fevereiro de 2026, examina a arquitetura e o firmware do Intel Management Engine, vulnerabilidades associadas e métodos de detecção.
- há 17 dias github.com
CVE-Genie e a automação de exploits para vulnerabilidades conhecidas
A descrição do repositório, publicada em 15 de junho de 2026, apresenta o CVE-Genie como uma ferramenta que gera exploits funcionais a partir de vulnerabilidades conhecidas por meio de algumas chamadas de API.
- há 17 dias gitlab.com
cvs-fast-export 2.1 corrige falha com blobs binários
Publicada em 10 de junho de 2026, a versão 2.1 do cvs-fast-export corrige um erro de “delta inválido” ao processar blobs binários em históricos RCS ou CVS.
- há 17 dias surfshark.com
Dausos: novo protocolo VPN apresentado pela Surfshark
Em 15 de junho de 2026, a Surfshark apresentou o Dausos, protocolo VPN que descreve como voltado a velocidade, segurança e eficiência e que utiliza AEGIS-256X2.
- há 17 dias cs.auckland.ac.nz
Exclusão segura exige considerar o tipo de armazenamento
Artigo de Peter Gutmann, de 1996, discute remanência de dados e limites da sobrescrita em mídias magnéticas e de estado sólido, destacando a importância de escolher métodos de sanitização conforme o meio.
- há 17 dias github.com
Feeds de C2 ajudam a enriquecer a defesa corporativa
Publicado em 11 de maio de 2026, o repositório C2IntelFeeds reúne indicadores de infraestrutura suspeita e verificada, gerados por varreduras de grande escala da internet.
- há 17 dias icode4.coffee
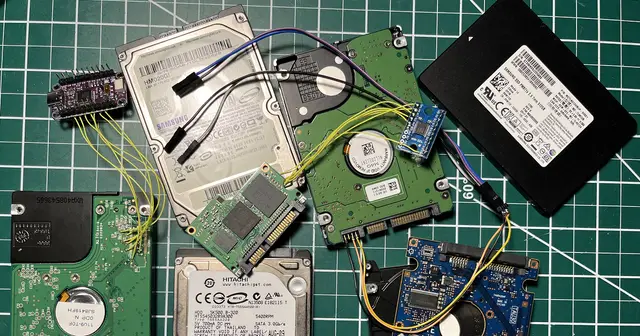
Firmware de HDD e SSD: análise e segurança operacional
Em post publicado em 27 de maio de 2026, uma série aborda dumps, engenharia reversa, modificação de firmware de HDDs e SSDs e debugging via JTAG.
- há 17 dias microsoft.com
IA para detectar lacunas na cobertura de ameaças
Em artigo publicado em 31 de janeiro de 2026, a Microsoft descreve um fluxo de IA que extrai TTPs de relatórios, compara-os com detecções existentes e aponta possíveis lacunas, com revisão humana.
- há 17 dias sysdig.com
Invasão na AWS: credenciais expostas levam do S3 ao Bedrock
Em artigo publicado em 4 de fevereiro de 2026, a Sysdig descreve uma invasão na AWS que começou com credenciais expostas no S3, passou pelo Lambda e chegou ao acesso ao Bedrock. O texto destaca uma regra do Elastic para detectar layers externos adicionados a funções Lambda.
- há 17 dias ieeexplore.ieee.org
Inversão de gradientes no Federated Learning: riscos e defesas
Publicado em 16 de janeiro de 2026, o post apresenta um estudo sobre ataques de inversão de gradientes em Federated Learning. O texto afirma que o método de ataque mais prático ainda é pouco confiável e que o trabalho propõe uma defesa em três etapas.
- há 17 dias github.com
Leaker e a enumeração passiva de credenciais expostas
Publicado em 12 de janeiro de 2026, o repositório descreve uma ferramenta para localizar, em fontes online passivas, vazamentos de credenciais associados a endereços de e-mail.
- há 17 dias github.com
MogVMP converte código do VMProtect 3.0–3.5 para LLVM
Publicado em 31 de maio de 2026, o repositório MogVMP descreve uma abordagem de desvirtualização estática de código protegido pelo VMProtect 3.0–3.5.
- há 17 dias github.com
Monitoramento de palavras-chave em sites .onion
Em 26 de fevereiro de 2026, a publicação descreveu um repositório de scanner para monitorar palavras-chave em sites .onion, com foco declarado em inteligência de ameaças e monitoramento de marcas.
NIST defende monitoramento contínuo na segurança de IA
Em artigo publicado em 12 de junho de 2026, o NIST apresenta uma prova matemática que sustenta um modelo de segurança de IA baseado em monitoramento e atualizações contínuos, como alternativa a controles estáticos.
- há 17 dias github.com
OpenVul propõe framework com LLMs para detectar vulnerabilidades
Publicado em 5 de março de 2026, o repositório OpenVul descreve um framework open source de pós-treinamento de LLMs voltado à detecção de vulnerabilidades.
- há 17 dias github.com
Pesquisas sobre LLMs na detecção de vulnerabilidades
Uma coleção no GitHub reúne pesquisas sobre o uso de modelos de linguagem para detectar vulnerabilidades em software, em funções, repositórios e abordagens com agentes. Publicada em 14 de junho de 2026.
- há 17 dias x.com
Post alerta para intrusões orquestradas por IA
Publicado em 3 de junho de 2026, o post aponta que agentes de IA conectados a scanners, shells e outras ferramentas podem tornar tentativas de intrusão mais repetíveis e baratas.
Post aponta riscos em extração de dados judiciais e automação
Publicado em 17 de maio de 2026, o post alega que uma ferramenta extrai processos judiciais, enriquece dados com informações da Serasa e envia mensagens pelo WhatsApp. Também menciona licenciamento por HWID e contato com servidor central a cada 30 segundos.
Praetorian usa agentes de IA para gerar templates Nuclei de detecção de CVEs
A Praetorian descreve um pipeline multiagente que transforma pesquisas de CVEs em templates Nuclei validados, com agentes especializados e um ciclo de refinamento actor-critic.
- há 17 dias github.com
Recursos de cybersecurity: posts, papers e ferramentas
Uma lista no GitHub reúne posts de blogs, writeups, papers e ferramentas de cybersecurity para servir de ponto de partida a engenheiros.
- há 17 dias zeltser.com
REMnux integra agentes de IA a mais de 200 ferramentas de malware
Publicado em 9 de fevereiro de 2026, o artigo descreve um servidor MCP que conecta agentes de IA às ferramentas do REMnux e fornece orientação para escolhê-las e interpretar resultados.
- há 17 dias eprint.iacr.org
SHA-2: ataques de colisão chegam a 39 etapas
Um artigo publicado em 2 de junho de 2026 relata um procedimento aprimorado de busca para colisões em SHA-2 e situa o avanço diante de resultados anteriores de até 37 etapas.
- há 17 dias tugraz.elsevierpure.com
Side channel de SSD no navegador pode revelar atividade
Artigo publicado em 29 de maio de 2026 relata que medições de latência do SSD pelo Origin Private File System podem identificar sites visitados e detectar aplicativos desktop iniciados.
Worm de pesquisa adapta ataques a vulnerabilidades
Publicação de 3 de junho de 2026 descreve um worm de pesquisa que adapta sua lógica de ataque e se replica em sistemas Linux, Windows e IoT em testes numa rede corporativa.
- há 17 dias github.com
Índice de exploits públicos para CVEs apoia testes de segurança
Publicado em 6 de outubro de 2025, o repositório indexa exploits públicos de prova de conceito ligados a CVEs em cinco fontes, para apoiar pesquisas de vulnerabilidades e testes de segurança.
- há 17 dias github.com
Repositório da Anthropic propõe fluxo para análise e correção de segurança
Publicado em 12 de julho de 2026, o repositório reúne skills para modelagem de ameaças, scanning, triagem e aplicação de correções, além de um harness personalizável para scanning autônomo.
- há 17 dias github.com
Roadmap de engenharia reversa orienta análise de malware
Publicado em 25 de junho de 2026, o repositório no GitHub organiza tópicos e ferramentas de engenharia reversa e análise de malware, incluindo assembly x86/x64, análise estática e dinâmica e técnicas anti-RE.
- há 17 dias github.com
Como avaliar ferramentas que contornam inspeção de rede
Uma publicação de 30 de agosto de 2024 cita três ferramentas open source para contornar inspeção profunda de pacotes e aponta um uso prático: avaliar controles de filtragem de rede.
- há 17 dias github.com
DocEx testa defesas contra exfiltração de documentos
Publicado em 20 de abril de 2025, o texto descreve o DocEx, ferramenta de emulação de APT que simula a exfiltração de arquivos DOCX, PPTX, XLSX e PDF para avaliar defesas de segurança.
- há 17 dias hackmosphere.fr
Evasão do Defender: como avaliar e reforçar detecções
Publicado em 19 de abril de 2025, o artigo apresenta uma série em duas partes sobre evasão do Windows Defender, incluindo direct syscalls e XOR. A primeira parte oferece código básico para experimentação e aponta a avaliação de defesas e o desenvolvimento de detecções como aplicações defensivas.
Vamos avaliar seu projeto

Respondo com escopo e proposta.