


Notícias de IA e infraestrutura
Filtrar por tipo: Todos68
HPAC-IDS: detecção de intrusões com atenção hierárquica
Artigo publicado em 14 de janeiro de 2025 descreve um método que analisa segmentos de pacotes de rede e relata resultados promissores no CIC-IDS2017.
- há 17 dias jhalon.github.io
Internals do V8: segurança de navegadores em foco
Publicado em 20 de abril de 2025, o artigo inicia uma série de três partes sobre internals e exploração do Chrome, apresentando o V8 e os internals de JavaScript.
- há 17 dias github.com
Resposta rápida a carteiras cripto comprometidas
Publicado em 16 de outubro de 2024, o texto descreve um script Bash open source para tentar recuperar fundos de carteiras comprometidas antes que bots os movimentem.
- há 18 dias blog.quarkslab.com
Análise black-box do chip seguro MJA1 da Xiaomi
Em 28 de junho de 2026, a Quarkslab descreveu uma análise do chip MJA1 que examinou hardware, tráfego I2C, memória flash e firmware, mapeando o protocolo de comandos e avaliando propriedades de segurança.
Ataques práticos à privacidade e à disponibilidade em redes 4G/LTE
Um artigo de 2015 examina ataques práticos que afetam a privacidade e a disponibilidade em sistemas de comunicação móvel 4G/LTE.
- há 18 dias eprint.iacr.org
Backup seguro de chaves secretas de alto valor
Artigo publicado em 24 de setembro de 2026 aborda o backup de chaves secretas de alto valor e aponta a proteção dessas cópias como uma preocupação de segurança.
- há 18 dias vercel.com
Benchmark compara modelos na descoberta de vulnerabilidades
Publicado em 18 de julho de 2026, o benchmark DeepSec compara recall, precisão e custo de modelos em uma aplicação open-core para análise de segurança.
- há 18 dias bschaatsbergen.com
Chaves de cliente TLS protegidas por TPM em Go
Artigo de 7 de setembro de 2026 explica como usar em Go um certificado de cliente cuja chave privada permanece em um TPM e aborda o custo por handshake.
- há 18 dias usenix.org
Estudo aponta código sobreposto em sistemas de filtragem de rede
Artigo do USENIX Security relata sobreposição entre código vazado da Geedge Networks e o Grande Firewall da China, incluindo injeção de DNS e de pacotes RST.
ExploitGym avalia agentes de IA em exploração de vulnerabilidades
A pesquisa ExploitGym propõe avaliar se agentes de IA conseguem transformar vulnerabilidades em impactos como acesso não autorizado a arquivos ou execução de código.
- há 18 dias x.com
Injeção de prompt em binários analisados com IA
Pesquisa da Naval Postgraduate School, publicada em 12 de julho de 2026, descreve como strings em binários C podem influenciar agentes de engenharia reversa com modelos de linguagem.
- há 18 dias eeengineer.com
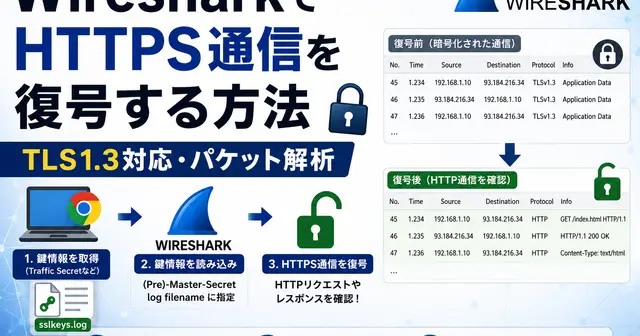
Inspeção autorizada de tráfego HTTPS com TLS 1.3
Artigo publicado em 29 de agosto de 2026 explica como registrar segredos de sessão por meio da variável SSLKEYLOGFILE e carregá-los no Wireshark para analisar requisições HTTP capturadas em conexões HTTPS.
- há 18 dias cdrdv2-public.intel.com
Intel atualiza paper sobre proteções de memória
Em 1º de julho de 2026, a Intel atualizou o paper técnico sobre proteções de memória da arquitetura Intel para confidential computing, documento 869103.
IO Factory e a detecção de campanhas de influência adaptativas
Artigo publicado em 12 de agosto de 2026 descreve um framework de IA que simula campanhas coordenadas e adaptáveis, e aponta desafios para detectar esse tipo de atividade.
- há 18 dias github.com
Obfuscação de C em tempo de compilação no Windows
O repositório obfus.h descreve um macro header para ofuscar código C em tempo de compilação no Windows x86/x64 com tcc, incluindo virtualização, anti-debugging e ofuscação do fluxo de controle.
- há 18 dias hackers-arise.com
Pesquisa alerta para tráfego em texto claro em satélites GEO
Pesquisa publicada em 18 de junho de 2026 relata que uma parcela significativa do tráfego de satélites GEO é transmitida sem criptografia e pode ser interceptada com equipamentos relativamente acessíveis.
- há 18 dias x.com
Phishing com proxy reverso pode contornar MFA
Post de 9 de agosto de 2026 descreve como kits de phishing podem intermediar o login e capturar cookies de sessão após a autenticação multifator.
- há 18 dias x.com
Phishing por device code não depende de Wi-Fi
Publicado em 25 de julho de 2026, o post alerta que o phishing de autenticação por device code também pode ocorrer por Ethernet ou pela internet.
- há 18 dias github.com
Post anuncia exploit de bootrom para chips Apple
Publicado em 18 de junho de 2026, o post afirma que um exploit de bootrom foi lançado para chips A12, A13, S4/S5 e A12X/Z, ainda não testados.
- há 18 dias onejailbreak.com
Post relata descriptografia de IPA protegido sem iPhone físico
Publicado em 27 de setembro de 2026, o post afirma que IPAs do iOS protegidos pelo FairPlay podem ser descriptografados sem iPhone físico ou jailbreak. O relato interessa à avaliação das proteções de aplicativos.
- há 18 dias jeffgeerling.com
QuadRF rastreia drones e detecta Wi-Fi com rádio phased-array
Em post publicado em 10 de julho de 2026, Jeff Geerling descreve o QuadRF, um rádio com Raspberry Pi 5 e FPGA que usa processamento de sinais e beamforming para rastrear drones e detectar Wi-Fi através de paredes.
- há 18 dias github.com
Repositório ARM reúne 29 técnicas para prática de exploração
Atualizado em 28 de junho de 2026, o repositório exploit_me oferece um aplicativo vulnerável para ARM/AARCH64 com 29 técnicas de vulnerabilidade e símbolos óbvios removidos para experimentos de ajuste fino de LLMs.
- há 18 dias github.com
Reversecore_MCP conecta agentes de IA à engenharia reversa
Repositório no GitHub descreve um servidor MCP para agentes de IA que integra ferramentas de análise de binários e lista usos em engenharia reversa, malware, forensics, vulnerabilidades e SAST.
- há 18 dias riotgames.com
Riot anuncia execução sob demanda do Vanguard
Em post publicado em 24 de junho de 2026, a Riot anunciou que o Vanguard pode funcionar apenas durante o jogo quando determinados recursos de segurança do dispositivo estão ativados.
- há 18 dias x.com
Tokens do Windows e riscos de escalada de privilégios
Publicado em 27 de junho de 2026, o texto explica como a estrutura _TOKEN do kernel do Windows representa identidade e atributos de segurança e como sua substituição foi usada historicamente para obter privilégios SYSTEM.
- há 18 dias tradecraftgarden.org
Tradecraft Garden apresenta ferramenta para testar evasão e detecção
Em 30 de junho de 2026, a Tradecraft Garden publicou um post sobre o Crystal Palace, um linker que transforma e randomiza código, gera regras YARA e oferece módulos reutilizáveis de tradecraft.
- há 18 dias x.com
uv pode bloquear pacotes maliciosos antes da instalação
Nota datada de 17 de julho de 2026 informa que a configuração UV_MALWARE_CHECK=1 faz o uv consultar o OSV antes de instalar pacotes de registries remotos e bloquear os que forem reportados como malware.
- há 18 dias vulhunt.re
VulHunt: detecção de vulnerabilidades em binários
Em posts publicados em 29 de junho de 2026, a equipe de pesquisa da Binarly apresenta o framework VulHunt e um exemplo de detecção de execução remota de código no rsync.
 arxiv.org
Vamos avaliar seu projeto

Respondo com escopo e proposta.